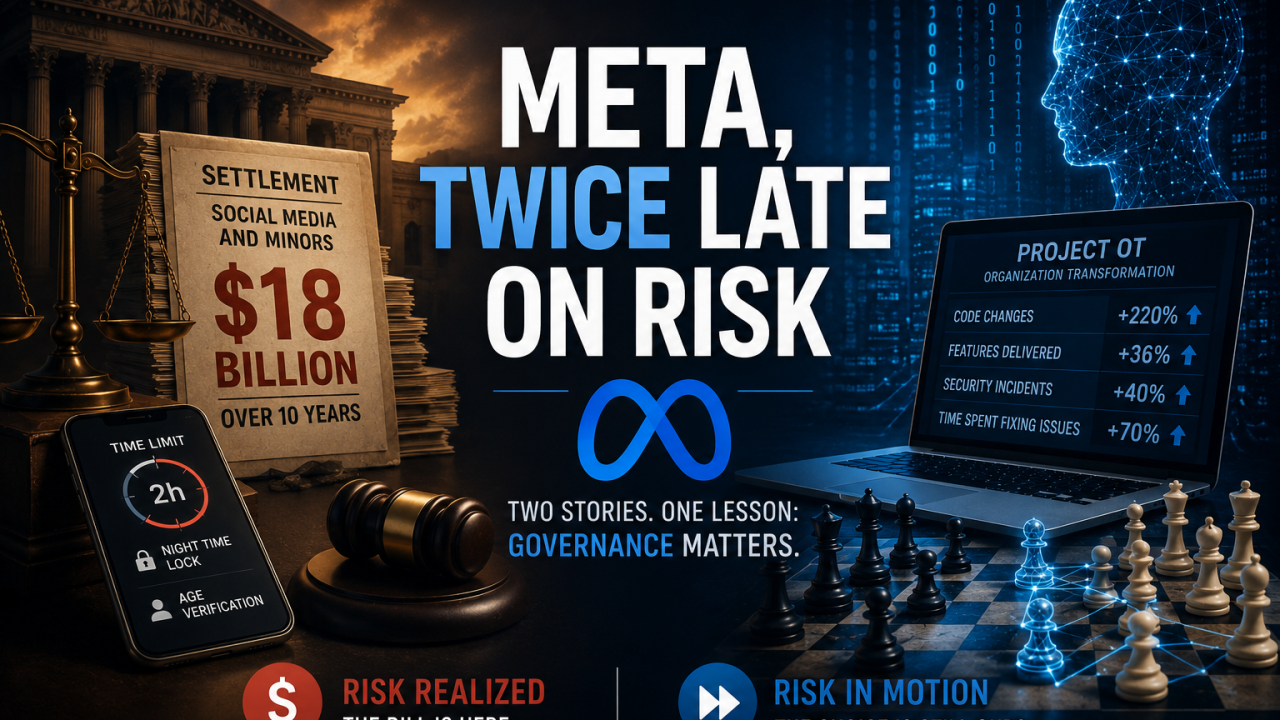
Il 26 agosto sono emerse due notizie su Meta apparentemente scollegate tra loro. In realtà raccontano, da due prospettive diverse, la stessa storia: un problema di governance che ha già presentato un conto miliardario e una nuova sfida di governance il cui costo deve ancora essere determinato.
Il prossimo passaggio sarà la Digital Trust.
Partiamo dalla vicenda che ha già un prezzo.
Meta ha raggiunto un accordo con quasi tutti gli Stati americani coinvolti nel contenzioso relativo all’impatto dei social media sui minori. Il costo potrebbe arrivare fino a 18 miliardi di dollari nell’arco di dieci anni.
Ma il denaro è soltanto una parte della questione. Meta dovrà intervenire anche sul funzionamento dei propri servizi destinati agli adolescenti, introducendo, tra l’altro, un limite giornaliero predefinito di due ore, restrizioni nelle ore notturne e sistemi più rigorosi di verifica dell’età.
Nessuna ammissione di responsabilità. È un elemento giuridicamente rilevante, naturalmente. Ma dal punto di vista della governance aziendale la domanda più interessante è un’altra:
perché un rischio prevedibile ha impiegato così tanto tempo prima di diventare una decisione manageriale?
Il modello di business di Meta si fonda sull’engagement, sul tempo trascorso dagli utenti sulle piattaforme. È il suo business.
Ma quando una parte significativa degli utenti è costituita da minori, non è più sufficiente chiedersi: come possiamo aumentare l’engagement?
Occorre affiancare un’altra domanda:
quanto può costarci questo modello, sul piano legale, economico e reputazionale, quando autorità, legislatori e tribunali inizieranno a misurarne le conseguenze?
Quel rischio non era nascosto.
Era identificabile. Era misurabile. Era gestibile. E lo era da anni.
Se un’organizzazione non governa autonomamente un rischio prevedibile, prima o poi sarà qualcun altro a farlo al suo posto. In questo caso lo hanno fatto decine di Attorneys General americani e un tribunale.
Il GDPR aveva già posto la domanda
In Europa un ragionamento di questo tipo non dovrebbe neppure essere considerato facoltativo.
L’articolo 35 del GDPR prevede la Data Protection Impact Assessment (DPIA) quando un trattamento può presentare un rischio elevato per i diritti e le libertà delle persone fisiche.
E quando si parla di trattamenti su vasta scala, tecnologie pervasive e soggetti particolarmente vulnerabili come i minori, la valutazione preventiva del rischio diventa un elemento centrale della governance.
Il principio è semplice: il rischio che l’impresa non misura e non governa oggi può diventare domani una decisione presa da qualcun altro.
Un’autorità. Un legislatore. Un giudice.
E spesso, quando accade, il costo non è più soltanto quello della compliance.
È qui che strumenti di misurazione come Cybermetrica acquistano un significato diverso rispetto alla semplice verifica normativa: trasformare esposizioni legali, reputazionali e prospettiche in indicatori misurabili prima che siano il mercato, il regolatore o un tribunale ad attribuire loro un valore.
Questa è la differenza fondamentale tra compliance e risk management.
La compliance domanda:
“Stiamo rispettando le regole?”
Il risk management pone una domanda più difficile:
“Che cosa può accadere se continuiamo a fare esattamente quello che stiamo facendo?”
Un’impresa può avere un ufficio legale strutturato, policy, procedure e programmi di formazione e continuare comunque a non vedere il rischio che sta costruendo.
Perché tutto questo non sostituisce qualcuno capace di sedersi al tavolo delle decisioni e chiedere:
“Qual è la conseguenza di questa scelta tra dieci anni?”
Quando nessuno pone internamente questa domanda, prima o poi la pone qualcun altro.
E presenta il conto.
La seconda lezione: trasformare Meta in un’azienda AI-native
La seconda notizia riguarda la ricostruzione di Reuters sul Project OT – Organization Transformation di Meta.
Il progetto sarebbe nato a gennaio durante un incontro organizzato da Mark Zuckerberg alle Hawaii, con un obiettivo ambizioso: trasformare Meta in un’organizzazione realmente AI-native.
L’idea, nella sua essenza, era utilizzare l’intelligenza artificiale per assorbire una parte significativa delle attività oggi svolte da migliaia di dipendenti, creando strutture più snelle e team più piccoli, composti da professionalità ad alta densità di competenze.
In alcune aree sarebbero state considerate riduzioni fino al 60%.
Erano previste due fasi, una a maggio e una a novembre.
Zuckerberg avrebbe fermato la seconda prima ancora che iniziasse.
Reuters non attribuisce questa inversione a una singola causa. Ma alcuni dati interni sono particolarmente interessanti.
Le modifiche al codice sulle piattaforme Meta sarebbero aumentate del 220% rispetto all’anno precedente.
Le funzionalità effettivamente distribuite e arrivate agli utenti, invece, sarebbero cresciute del 36%.
Gli incidenti tecnici e di sicurezza più rilevanti sarebbero aumentati del 40%.
E il tempo impiegato dai dipendenti per gestire questi incidenti sarebbe cresciuto, in alcuni casi, fino al 70%.
La traduzione manageriale di questi numeri è molto più interessante di quella tecnologica:
molto più output non significa necessariamente molto più valore.
E soprattutto una parte crescente del tempo umano rischia di essere utilizzata non per creare nuovo valore, ma per controllare, correggere e gestire quello prodotto dalle macchine.
La distanza tra quel +220% e il +36% non è un dettaglio statistico.
È un possibile segnale di systemic drift, una deriva del sistema che un modello di governance predittiva dovrebbe essere capace di intercettare durante il percorso, non quando una fase della ristrutturazione viene cancellata.
La domanda corretta avrebbe dovuto essere posta subito:
“Quanto ci sta costando questa trasformazione che ancora non compare nel conto economico?”
Se la domanda viene posta abbastanza presto, è possibile correggere la rotta.
Se viene posta troppo tardi, si rischia di leggerne gli effetti sui giornali.
L’AI non sostituisce semplicemente le persone
È probabilmente questa la lezione più importante per qualsiasi manager che consideri l’intelligenza artificiale soprattutto come uno strumento per ridurre l’headcount.
L’AI non può essere inserita nell’organigramma come una semplice sostituzione lineare del lavoro umano.
Un team di dieci persone non diventa automaticamente:
“AI + tre persone”.
Perché quelle dieci persone non producevano soltanto output.
Rappresentavano esperienza, capacità di giudizio, memoria aziendale, conoscenza dei processi, capacità di riconoscere un’anomalia prima che diventasse un incidente.
E, qualche volta, rappresentavano anche qualcuno con esperienza, autorevolezza e responsabilità sufficienti per dire durante una riunione:
“Fermiamoci. Questa decisione è sbagliata.”
Un agente di intelligenza artificiale non ha una reputazione professionale da difendere.
Non rischia la carriera.
Non ha un ruolo aziendale che gli consenta di opporsi a una decisione del management.
E soprattutto, quando commette un errore costoso, non è l’AI a ricevere il conto.
La responsabilità rimane in capo alle persone e all’organizzazione che l’hanno scelta, configurata, utilizzata e che avrebbero dovuto supervisionarla.
Il rischio non scompare. Si sposta
Sostituire lavoro umano con intelligenza artificiale non elimina automaticamente il rischio.
Lo trasferisce.
Dal costo del personale al rischio operativo.
Dalla produzione alla supervisione.
Dall’esecuzione all’accountability.
Qualcuno continua a essere responsabile del risultato. Semplicemente, potrebbe non essere più la persona che un tempo svolgeva direttamente quell’attività.
Ed è proprio qui che le due vicende Meta prendono strade diverse.
Nel caso dei minori il costo è ormai sostanzialmente acquisito: miliardi di dollari, modifiche dei prodotti imposte dall’esterno e anni di supervisione.
Nel caso dell’intelligenza artificiale, invece, il conto definitivo non è ancora stato scritto.
Per il momento il costo è soprattutto organizzativo: una fase della ristrutturazione fermata, possibili conseguenze sul morale interno, incidenti da gestire e risorse umane che devono essere destinate alla supervisione anziché trasformarsi immediatamente nei risparmi immaginati.
Ed è proprio questa differenza a rendere interessante il secondo caso.
Il rischio AI è ancora governabile.
Se gestiti correttamente, gli errori di questa fase possono diventare il costo dell’apprendimento necessario per costruire domani un’organizzazione realmente più efficiente.
È un rischio sul quale Meta può ancora intervenire.
Quello relativo ai minori, invece, è ormai un costo da assorbire.
Due storie, la stessa domanda
In entrambi i casi, la domanda decisiva rischia di essere arrivata troppo tardi.
Non soltanto:
“Quanto engagement possiamo ottenere da questo modello?”
Ma:
“Quanto può costarci questo modello quando raggiunge il suo limite?”
Non soltanto: “Quante persone possiamo sostituire con l’intelligenza artificiale?”
Ma: “Come dobbiamo ridisegnare l’organizzazione affinché persone e AI producano insieme più valore senza generare nuovi rischi?”
È questo il passaggio dalla semplice innovazione alla governance dell’innovazione.
Ed è anche il punto nel quale risk management, AI governance, protezione dei dati e Digital Trust smettono di essere discipline separate e diventano parti dello stesso problema manageriale.
Il 26 agosto Meta ha ricevuto due lezioni.
La prima è già costata miliardi.
Imparare adesso la seconda potrebbe evitarne molti altri.